<?xml version="1.0" encoding="utf-8"?>
<feed xmlns="http://www.w3.org/2005/Atom" xml:lang="nl">

    <title type="text"><![CDATA[blog]]></title>
    <subtitle type="text"><![CDATA[blog - ]]></subtitle>
    <link rel="alternate" type="text/html" href="https://jort.kollerie.info/" />
    <link rel="self" type="application/atom+xml" href="https://jort.kollerie.info/index.php/site/atom" />
    <updated>2026-09-27T08:48:15Z</updated>
    <rights>Copyright (c) 2026, Jort Kollerie</rights>
    <generator uri="http://expressionengine.com/" version="7.5.27">ExpressionEngine</generator>
    <id>tag:https:,2026:09:28</id>

    <entry>
      <title>Jort Kollerie - <![CDATA[Gestolen patiëntgegevens bij softwareleverancier ChipSoft]]></title>
      <link rel="alternate" type="text/html" href="https://jort.kollerie.info/index.php/site/copy-gestolen-patientgegevens-bij-softwareleverancier-chipsoft" />
      <id>tag:https:,2026:/jort.kollerie.info/1.355</id>
      <published>2026-09-28T13:34:00Z</published>
      <updated>2026-09-27T08:48:15Z</updated>
      <author>
            <name>Jort Kollerie</name>
            <email>jort@kollerie.info</email>
            
      </author>

      <category term="<![CDATA[interview]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/interview"
        label="<![CDATA[interview]]>" />
      <category term="<![CDATA[radio]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/radio"
        label="<![CDATA[radio]]>" />
      <content type="html"><![CDATA[
        <p>De gestolen patiëntgegevens bij softwareleverancier ChipSoft zijn volgens het bedrijf vernietigd en niet gepubliceerd, maar zekerheid daarover ontbreekt. Cybersecurity-expert Jort Kollerie waarschuwt dat criminelen kopieën kunnen achterhouden en later opnieuw kunnen afpersen, terwijl de lijst met getroffen organisaties blijft groeien. Zorginstellingen die afhankelijk zijn van ChipSoft-software blijven daardoor langdurig kwetsbaar.</p> <p>Luister hieronder naar het fragment:</p>
<audio controls src="/media/BNR_De_Ochtendspits_29_04_2026.mp3" type="audio/mpeg">
<div style="border: 1px solid black ; padding: 8px ;">
Sorry, uw webbrowser ondersteunt deze audiospeler niet.
</div>
</audio>
      ]]></content>
    </entry>    <entry>
      <title>Jort Kollerie - <![CDATA[Geen zekerheid over gestolen patiëntgegevens na hack Chipsoft: ‘Je onderhandelt met criminelen’]]></title>
      <link rel="alternate" type="text/html" href="https://jort.kollerie.info/index.php/site/geen-zekerheid-over-gestolen-patientgegevens-na-hack-chipsoft-je-onderhandelt-met-criminelen" />
      <id>tag:https:,2026:/jort.kollerie.info/1.354</id>
      <published>2026-08-07T17:18:00Z</published>
      <updated>2026-09-23T13:25:38Z</updated>
      <author>
            <name>Jort Kollerie</name>
            <email>jort@kollerie.info</email>
            
      </author>

      <category term="<![CDATA[interview]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/interview"
        label="<![CDATA[interview]]>" />
      <content type="html"><![CDATA[
        De claim van softwarebedrijf Chipsoft, dat veel elektronische patiëntendossiers beheert, dat alle gestolen gegevens zijn vernietigd, stelt niet heel veel voor, vindt cybersecurity-expert Jort Kollerie. ‘Je onderhandelt met criminelen. Die claim kun je niet met zekerheid maken.’ Volgens de strategisch adviseur van Orange Cyberdefense is het goed mogelijk dat er losgeld is betaald, en dat loopt waarschijnlijk in de miljoenen, gezien de gevoeligheid van de data. 'Chipsoft heeft natuurlijk ook wel heel wat te verbergen.'
'Technisch juiste wijze'
Het softwarebedrijf maakte gisteren in een korte verklaring bekend dat de gegevens 'op de technisch juiste wijze' zijn vernietigd. Het bedrijf is sinds het bekendworden van de hack, een vermoedelijke ransomwareaanval, onbereikbaar en hield het ook gisteren bij de korte verklaring.

<p>Luister hieronder naar het fragment:</p>
<audio controls src="/media/BNR_De_Ochtendspits_07_08_2026.mp3" type="audio/mpeg">
<div style="border: 1px solid black ; padding: 8px ;">
Sorry, uw webbrowser ondersteunt deze audiospeler niet.
</div>
</audio>
      ]]></content>
    </entry>    <entry>
      <title>Jort Kollerie - <![CDATA[Gestolen patiëntgegevens bij softwareleverancier ChipSoft]]></title>
      <link rel="alternate" type="text/html" href="https://jort.kollerie.info/index.php/site/gestolen-patientgegevens-bij-softwareleverancier-chipsoft" />
      <id>tag:https:,2026:/jort.kollerie.info/1.335</id>
      <published>2026-04-29T11:16:00Z</published>
      <updated>2026-04-29T11:33:37Z</updated>
      <author>
            <name>Jort Kollerie</name>
            <email>jort@kollerie.info</email>
            
      </author>

      <category term="<![CDATA[interview]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/interview"
        label="<![CDATA[interview]]>" />
      <category term="<![CDATA[radio]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/radio"
        label="<![CDATA[radio]]>" />
      <content type="html"><![CDATA[
        <p>De gestolen patiëntgegevens bij softwareleverancier ChipSoft zijn volgens het bedrijf vernietigd en niet gepubliceerd, maar zekerheid daarover ontbreekt. Cybersecurity-expert Jort Kollerie waarschuwt dat criminelen kopieën kunnen achterhouden en later opnieuw kunnen afpersen, terwijl de lijst met getroffen organisaties blijft groeien. Zorginstellingen die afhankelijk zijn van ChipSoft-software blijven daardoor langdurig kwetsbaar.</p> <p>Luister hieronder naar het fragment:</p>
<audio controls src="/media/BNR_De_Ochtendspits_29_04_2026.mp3" type="audio/mpeg">
<div style="border: 1px solid black ; padding: 8px ;">
Sorry, uw webbrowser ondersteunt deze audiospeler niet.
</div>
</audio>
      ]]></content>
    </entry>    <entry>
      <title>Jort Kollerie - <![CDATA[Ook klantgegevens van cosmeticabedrijf Rituals gestolen]]></title>
      <link rel="alternate" type="text/html" href="https://jort.kollerie.info/index.php/site/ook-klantgegevens-van-cosmeticabedrijf-rituals-gestolen" />
      <id>tag:https:,2026:/jort.kollerie.info/1.334</id>
      <published>2026-04-22T18:53:00Z</published>
      <updated>2026-04-23T06:57:29Z</updated>
      <author>
            <name>Jort Kollerie</name>
            <email>jort@kollerie.info</email>
            
      </author>

      <category term="<![CDATA[interview]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/interview"
        label="<![CDATA[interview]]>" />
      <category term="<![CDATA[radio]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/radio"
        label="<![CDATA[radio]]>" />
      <content type="html"><![CDATA[
        <p>Rituals heeft bekendgemaakt dat er deze maand een hacker gegevens van klanten heeft gestolen. Het gaat om zaken als namen, e-mailadressen, telefoonnummers of geboortedata. En het cosmeticabedrijf meldt ook dat er GEEN wachtwoorden of betalingsgegevens zijn uitgelekt. Donner Bakker vertelt erover in deze Tech Update.</p>
<p>Verder in deze Tech Update:
ASML gaat zich hard maken voor een sterkere techsector in de Europese Unie.</p> <p>Luister hieronder naar het fragment:</p>
<audio controls src="/media/BNR_Tech_update_22_04_2026.mp3" type="audio/mpeg">
<div style="border: 1px solid black ; padding: 8px ;">
Sorry, uw webbrowser ondersteunt deze audiospeler niet.
</div>
</audio>
      ]]></content>
    </entry>    <entry>
      <title>Jort Kollerie - <![CDATA[Hackers uit Noord-Korea worden verdacht van een aanval op een veelgebruikte softwaretool]]></title>
      <link rel="alternate" type="text/html" href="https://jort.kollerie.info/index.php/site/hackers-uit-noord-korea-worden-verdacht-van-een-aanval-op-een-veelgebruikte-softwaretool" />
      <id>tag:https:,2026:/jort.kollerie.info/1.329</id>
      <published>2026-04-01T12:52:00Z</published>
      <updated>2026-04-23T06:55:57Z</updated>
      <author>
            <name>Jort Kollerie</name>
            <email>jort@kollerie.info</email>
            
      </author>

      <category term="<![CDATA[interview]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/interview"
        label="<![CDATA[interview]]>" />
      <category term="<![CDATA[radio]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/radio"
        label="<![CDATA[radio]]>" />
      <content type="html"><![CDATA[
        De Noord Koreanen, gelinked aan groep UNC1069 hebben een bekende leverancier Axios weten te comprimenteren. Het gaat hier om een zogenaamde Node Package Manager (NPM). Het grote gevaar zit hem in dat deze package over de hele wereld door developers word gebruikt, en wel meer dan 100 miljoen keren per week gedownload. Als je niet via de voordeur kan, dan maar door de achterdeur. Dit zou betekenen dat de Noord Koreanen mogelijk toegang hebben tot vele organisaties. Kennis is macht! Axios heeft naar eigen zeggen binnen drie a vier uur weten in te grijpen en de malafide packages weten te verwijderen. Het is onbekend hoeveel organisaties zijn getroffen <p>Luister hieronder naar het fragment:</p>
<audio controls src="/media/BNR_De_Ochtendspits_01_04_2026.mp3" type="audio/mpeg">
<div style="border: 1px solid black ; padding: 8px ;">
Sorry, uw webbrowser ondersteunt deze audiospeler niet.
</div>
</audio>
      ]]></content>
    </entry>    <entry>
      <title>Jort Kollerie - <![CDATA[Hacktivisme evolueert naar psychologische oorlogsvoering]]></title>
      <link rel="alternate" type="text/html" href="https://jort.kollerie.info/index.php/site/hacktivisme-evolueert-naar-psychologische-oorlogsvoering" />
      <id>tag:https:,2026:/jort.kollerie.info/1.328</id>
      <published>2026-03-30T11:11:00Z</published>
      <updated>2026-04-01T11:22:15Z</updated>
      <author>
            <name>Jort Kollerie</name>
            <email>jort@kollerie.info</email>
            
      </author>

      <category term="<![CDATA[blog]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/blog"
        label="<![CDATA[blog]]>" />
      <content type="html"><![CDATA[
        <p>Orange Cyberdefense waarschuwt in de Security Navigator 2026 dat hacktivisten zich steeds minder richten op technische schade. Het echte doel is psychologische ontwrichting. Daarbij moet onder andere gedacht worden aan twijfel zaaien, vertrouwen ondermijnen en maatschappelijke onrust creëren. Groepen opereren daarbij in een grijs gebied tussen activisme en staatsinvloed.</p> </p>Hacktivisten richten zich steeds vaker op de psyche van de samenleving in plaats van op systemen. Dat staat centraal in de <a href="https://www.orangecyberdefense.com/nl/security-navigator">Security Navigator 2026</a> van Orange Cyberdefense. Vroeger wilden aanvallers nagenoeg altijd alleen een website platleggen. Tegenwoordig draait het meer om zaken als media-aandacht en maatschappelijke onrust creëren. Charl van der Walt, Head of Security Research bij Orange Cyberdefense, zegt daarover: “Dit heeft weinig meer met digitaal activisme te maken. Het draait niet om het maken van een statement, maar om het bewust aanwakkeren van angst en onzekerheid. Daarachter zit een duidelijke strategische agenda.”</p>
<p>Eerder <a href="https://www.ictmagazine.be/nieuws/hacktivistische-aanvallen-in-europa-een-groeiend-probleem/">concludeerde Orange Cyberdefense</a> ook al dat Europa het voornaamste doelwit was van hacktivistische aanvallen. Sindsdien lijkt de tactiek verder geëvolueerd van verstoring naar manipulatie. Groepen als NoName057(16) en Killnet noemen zichzelf onafhankelijk, maar opereren in een grijs gebied. Ze worden niet formeel aangestuurd door een overheid, maar zijn wel actief in lijn met de geopolitieke agenda’s van landen die hen de ruimte geven.</p>
<h4>Symboliek als wapen</h4>
<p>Uit de Security Navigator 2026 blijkt dat hacktivisten zich steeds vaker richten op industriële controlesystemen. De technische schade is daarbij vaak beperkt, maar de symbolische impact is juist enorm. Zo werd in Noorwegen op afstand een klep van een waterdam geopend, wat publieke onrust veroorzaakte. In Canada manipuleerden aanvallers waterdruk, brandstofmetingen en landbouwsensoren. In Europa werden DDoS-campagnes ingezet tegen publieke diensten om vertrouwen in instellingen te ondermijnen en dus niet om direct geld te verdienen. Het gaat daarbij om het afgeven van een signaal, de zichtbaarheid en het momentum.</p>
<h4>Nepsystemen en sociale media als slagveld</h4>
<p>De tactiek gaat verder dan aanvallen op echte systemen. Zo signaleerde Orange Cyberdefense dat hacktivisten steeds vaker schermopnames delen van zogenaamd geslaagde aanvallen, terwijl ze in werkelijkheid in een honeypot zijn beland. Jort Kollerie, Strategic Advisor bij Orange Cyberdefense: “Dat beeld verspreidt zich razendsnel, lang voordat duidelijk wordt dat het doel nep was. Precies dat creëert verwarring en onrust.” Via sociale media kan zo’n claim uitgroeien tot een verhaal dat twijfel zaait en bestaande spanningen aanwakkert, ongeacht of die claim klopt.</p>
<h4>Samenwerking en communicatie als verdediging</h4>
<p>Het cyberbeveiligingsbedrijf stelt dat deze ontwikkeling vraagt om een aanpak die verder gaat dan traditionele cyberbeveiliging. Samenwerking tussen overheden en vitale sectoren staat centraal, net als heldere communicatie richting burgers. Van der Walt: “Het beveiligen van systemen is belangrijk, maar het beschermen van vertrouwen in de samenleving is dat net zo goed. Die twee zijn niet meer los van elkaar te zien.” We hebben hacktivisme onlangs besproken in een interview over het onderhandelen met cybercriminelen. Lees dus ook; Betalen aan criminelen of failliet: het duivelse dilemma.</p>
<div class="message info"><em class="icon-info-sign"></em> Dit artikel verscheen voor het eerst op <a href="https://www.ictmagazine.be/nieuws/hacktivisme-evolueert-naar-psychologische-oorlogsvoering/" title=">ICT/Magazine - Hacktivisme evolueert naar psychologische oorlogsvoering">ICT/Magazine - Hacktivisme evolueert naar psychologische oorlogsvoering</a></div>
      ]]></content>
    </entry>    <entry>
      <title>Jort Kollerie - <![CDATA[Een digitale inbraak bij het ministerie van Financiën?]]></title>
      <link rel="alternate" type="text/html" href="https://jort.kollerie.info/index.php/site/een-digitale-inbraak-bij-het-ministerie-van-financien" />
      <id>tag:https:,2026:/jort.kollerie.info/1.324</id>
      <published>2026-03-24T07:23:00Z</published>
      <updated>2026-04-01T13:08:17Z</updated>
      <author>
            <name>Jort Kollerie</name>
            <email>jort@kollerie.info</email>
            
      </author>

      <category term="<![CDATA[artikel]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/artikel"
        label="<![CDATA[artikel]]>" />
      <category term="<![CDATA[interview]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/interview"
        label="<![CDATA[interview]]>" />
      <category term="<![CDATA[radio]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/radio"
        label="<![CDATA[radio]]>" />
      <content type="html"><![CDATA[
        <p>Een digitale inbraak bij het ministerie van Financiën zorgt ervoor dat sommige systemen voor primaire processen zijn uitgezet. De dienstverlening van Belastingdienst, Douane en Toeslagen is volgens het ministerie niet geraakt, maar cybersecurity-expert Jort Kollerie waarschuwt dat in een sterk verweven overheids-IT-omgeving de volledige impact nog onduidelijk kan zijn. Door systemen en internetverbindingen af te sluiten proberen beveiligers verdere schade en mogelijke datadiefstal te voorkomen.</p> <p>Luister hieronder naar het fragment:</p>
<audio controls src="/media/BNR_De_Ochtendspits_24_03_2026.mp3" type="audio/mpeg">
<div style="border: 1px solid black ; padding: 8px ;">
Sorry, uw webbrowser ondersteunt deze audiospeler niet.
</div>
</audio>
<br>
<br>
<div class="message info"><em class="icon-info-sign"></em> Dit artikel verscheen voor het eerst op <a href="https://www.bnr.nl/podcast/nieuws-vandaag/10596839/ochtendnieuws-israel-is-sceptisch-over-mogelijke-deal-vs-en-iran">Ochtendnieuws: Israël is sceptisch over mogelijke deal VS en Iran</a></div>
      ]]></content>
    </entry>    <entry>
      <title>Jort Kollerie - <![CDATA[Russen hackten Signal en WhatsApp-accounts door ‘bespelen van menselijke psyche’]]></title>
      <link rel="alternate" type="text/html" href="https://jort.kollerie.info/index.php/site/russen-hackten-signal-en-whatsapp-accounts-door-bespelen-van-menselijke-psyche" />
      <id>tag:https:,2026:/jort.kollerie.info/1.317</id>
      <published>2026-03-09T17:42:00Z</published>
      <updated>2026-03-24T07:47:15Z</updated>
      <author>
            <name>Jort Kollerie</name>
            <email>jort@kollerie.info</email>
            
      </author>

      <category term="<![CDATA[artikel]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/artikel"
        label="<![CDATA[artikel]]>" />
      <category term="<![CDATA[interview]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/interview"
        label="<![CDATA[interview]]>" />
      <category term="<![CDATA[radio]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/radio"
        label="<![CDATA[radio]]>" />
      <content type="html"><![CDATA[
        <p>Russische staatshackers hebben via WhatsApp en Signal mogelijk gevoelige informatie buitgemaakt van Nederlandse overheidsmedewerkers. Dat meldden de AIVD en MIVD vanmorgen. De hackers hebben geen malware gebruikt, maar gewoon gebruikgemaakt van de grootste zwakheid in de cyberbeveiliging: de mens, legt cybersecurity-specialist Jort Kollerie uit.</p> <p>Er zijn twee tactieken gebruikt door de hackers: phishing via sms ('smishing') en via een qr-code ('quishing'). Ze stuurden hun doelwitten onder valse voorwendselen bericht waarin ze zich voordeden als de support-chatbot van de dienst en hen vroegen een sms te bevestigen of een qr-code te scannen. Wie het sms-je bevestigde gaf de volledige controle over zijn account weg. Bij het scannen van de qr-code konden de hackers met alles meelezen op een ander toestel. 'Daarmee kun je je telefoon en je laptop of tablet allemaal aan elkaar linken en kun je overal de berichten lezen.'</p>
<p>Luister hieronder naar het fragment:</p>
<audio controls src="/media/BNR_The_Daily_Move_10_03_2026.mp3" type="audio/mpeg">
<div style="border: 1px solid black ; padding: 8px ;">
Sorry, uw webbrowser ondersteunt deze audiospeler niet.
</div>
</audio>
<h4>Angst en urgentie</h4>
<p>Wat voor soort berichten ze hebben gestuurd is niet duidelijk, maar volgens Kollerie is wel duidelijk dat ze inspeelden op angst en urgentie, waardoor sommige slachtoffers toch maar snel op akkoord klikten. Het heeft dus niets te maken met de technische beveiliging van de apps, legt hij uit. 'De security is hartstikke goed, maar het gaat hier om de mens. Die wordt hier bespeeld. Het doelwit wordt gemanipuleerd. De menselijke psyche wordt bespeeld.'</p>
<p>Kollerie, strategisch adviseur bij Orange Cyberdefense, maakt de vergelijking met een willekeurige persoon die gekleed in een bruine overall met allerlei pakketten sleept. 'Daar doet ook iedereen de deur voor open.'
Wat de hackers hebben buitgemaakt is niet duidelijk, maar zoveel maakt dat niet uit. 'De Russen willen alles weten.'</p>
<div class="message info"><em class="icon-info-sign"></em> Dit artikel verscheen voor het eerst op <a href="https://www.bnr.nl/nieuws/tech-innovatie/10595885/russen-hackten-signal-en-whatsapp-accounts-door-bespelen-van-menselijke-psyche">Russen hackten Signal en WhatsApp-accounts door bespelen van menselijke psyche</a></div>
      ]]></content>
    </entry>    <entry>
      <title>Jort Kollerie - <![CDATA[Parkeren op eigen risico? De slag om digitale veiligheid]]></title>
      <link rel="alternate" type="text/html" href="https://jort.kollerie.info/index.php/site/parkeren-op-eigen-risico-de-slag-om-digitale-veiligheid" />
      <id>tag:https:,2025:/jort.kollerie.info/1.296</id>
      <published>2025-11-01T17:15:00Z</published>
      <updated>2025-11-01T17:35:46Z</updated>
      <author>
            <name>Jort Kollerie</name>
            <email>jort@kollerie.info</email>
            
      </author>

      <category term="<![CDATA[presentatie]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/presentatie"
        label="<![CDATA[presentatie]]>" />
      <category term="<![CDATA[congres]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/congres"
        label="<![CDATA[congres]]>" />
      <content type="html"><![CDATA[
        <p>Op donderdag 30 oktober stond het Postillion Hotel in Bunnik in het teken van ‘Parkeren in transitie: ruimte maken voor de leefomgeving van morgen’. Een inspirerende dag vol kennis, gesprekken en ontmoetingen met ruim 200 professionals uit de parkeerwereld.</p>
<p>Ik was gevraagd om een pakkende presentatie te verzorgen over digitale veiligheid:</p>
<p>De slagboom blijft dicht, de rij auto’s groeit en de frustratie stijgt. Techniek faalt, het verkeer stagneert – elke seconde telt. Dit scenario speelt zich niet alleen af op straat, maar ook in de digitale infrastructuur achter mobiliteitssystemen.</p>
<p>Als een cyberaanval toeslaat op jouw parkeersysteem, is het chaos: storingen,
onveilige situaties en zelfs mogelijk verlies van vertrouwen. Hoe voorkom je dat jouw organisatie digitaal tot stilstand komt?</p> <p>In deze sessie ontdek je welke slimme en kleine haalbare stappen je kunt nemen om de cyberweerbaarheid van jouw mobiliteitsdiensten te versterken – of het nu gaat om parkeergarages, deelmobiliteit of toegang/parkeer controle. Want net als in het verkeer geldt: voorkomen is beter dan stilstaan.</p>
<a href="https://nationaalparkeercongres.nl" title="Het Nationaal Parkeercongres 2025">Meer informatie over Het Nationaal Parkeercongres 2025?</a>
      ]]></content>
    </entry>    <entry>
      <title>Jort Kollerie - <![CDATA[Bedrijven moeten zich beter voorbereiden op aanvallen uit Rusland]]></title>
      <link rel="alternate" type="text/html" href="https://jort.kollerie.info/index.php/site/bedrijven-moeten-zich-beter-voorbereiden-op-aanvallen-uit-rusland" />
      <id>tag:https:,2025:/jort.kollerie.info/1.295</id>
      <published>2025-10-27T17:17:00Z</published>
      <updated>2026-03-09T13:23:15Z</updated>
      <author>
            <name>Jort Kollerie</name>
            <email>jort@kollerie.info</email>
            
      </author>

      <category term="<![CDATA[radio]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/radio"
        label="<![CDATA[radio]]>" />
      <content type="html"><![CDATA[
        <p>Volgens een <a href="https://nos.nl/artikel/2588076-bedrijven-moeten-zich-beter-voorbereiden-op-aanvallen-uit-rusland" title="'Bedrijven moeten zich beter voorbereiden op aanvallen uit Rusland'">artikel</a> van de NOS zijn Nederlandse bedrijven nog niet goed voorbereid op cyberaanvallen uit landen als Rusland en China. Vooral vitale sectoren zoals energie, telecom, water en transport lopen risico. Ook toeleveranciers zijn vaak kwetsbaar. Sommige organisaties nemen beveiliging al beter mee, maar veel bedrijven denken nog steeds dat het hen niet zal overkomen. Tijdens het programma The Daily Move van BNR Nieuwsradio werden Willemijn Aerdts en ik samen gevraagd om uitleg te geven: <a href="https://www.bnr.nl/podcast/the-daily-move/10586290/the-daily-move-27-oktober-2025" title="The Daily Move">The Daily Move</a></p>
<p>Luister hieronder naar het fragment:</p>
<audio controls src="/media/BNR_The_Daily_Move_27_10_2025.mp3" type="audio/mpeg">
<div style="border: 1px solid black ; padding: 8px ;">
Sorry, uw webbrowser ondersteunt deze audiospeler niet.
</div>
</audio> 
      ]]></content>
    </entry>    <entry>
      <title>Jort Kollerie - <![CDATA[Hoeveel partners heb je?]]></title>
      <link rel="alternate" type="text/html" href="https://jort.kollerie.info/index.php/site/hoeveel-partners-heb-je" />
      <id>tag:https:,2025:/jort.kollerie.info/1.294</id>
      <published>2025-09-18T07:28:00Z</published>
      <updated>2025-11-01T12:27:23Z</updated>
      <author>
            <name>Jort Kollerie</name>
            <email>jort@kollerie.info</email>
            
      </author>

      <category term="<![CDATA[artikel]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/artikel"
        label="<![CDATA[artikel]]>" />
      <content type="html"><![CDATA[
        <div class="third">
	<img src="/img/how_many_partners_do_you_have.gif" alt="">
</div>
<div class="two-thirds last">
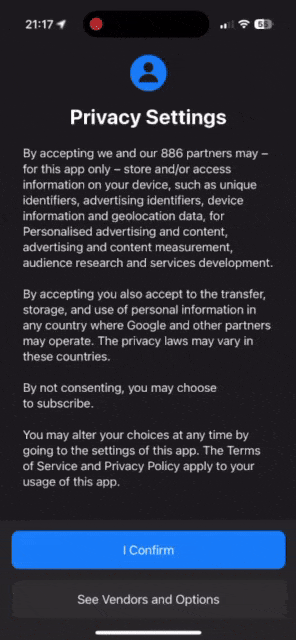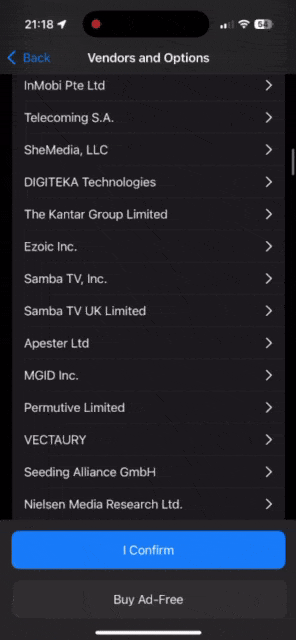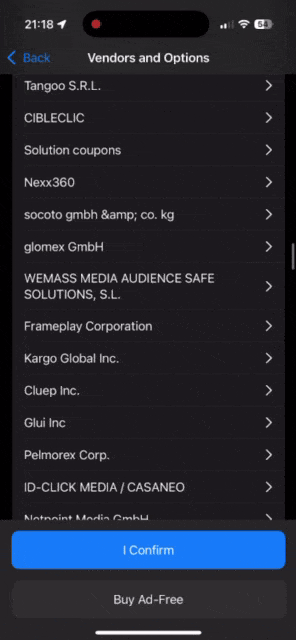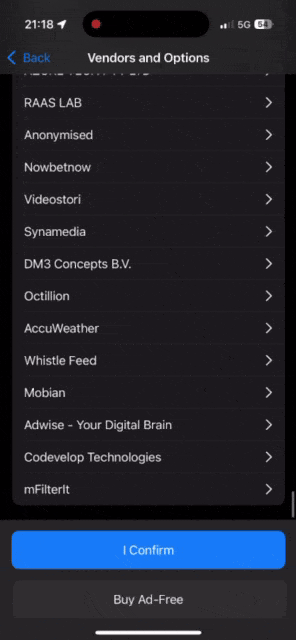
<p>Ik heb onlangs een app op mijn telefoon bijgewerkt en voordat ik deze kon blijven gebruiken, werd mij gevraagd om te bevestigen dat ik mijn gegevens met 886 “partners” wilde delen of Ad-Free wilde kopen.</p>
<p>Dat getal deed me even stilstaan.</p> <p>Wil ik echt 886 partners hebben? Of is dit gewoon een andere manier om te zeggen dat mijn persoonlijke gegevens worden verhandeld via een enorm netwerk dat ik niet kan zien of controleren? En als dat het geval is, hoe betrouwbaar is dan een app die dit als de enige twee keuzes presenteert?</p>
<p>Het herinnert ons eraan dat privacy niet alleen een functie is, maar een fundamenteel recht. Digitale producten hebben nog een lange weg te gaan om echte transparantie te bereiken.</p>
<p>Want 886 is geen partnerschap. Het is een transactie.</p>
<p>Heb je ooit even stilgestaan bij deze toestemmingsschermen voordat je op ‘accepteren’ klikte? Zou je je op je gemak voelen als honderden bedrijven toegang zouden hebben tot je gegevens? Maar nogmaals, hoeveel partners heb je nu eigenlijk echt?</p></div>
      ]]></content>
    </entry>    <entry>
      <title>Jort Kollerie - <![CDATA[Chat Control – Digitale bescherming of massasurveillance?]]></title>
      <link rel="alternate" type="text/html" href="https://jort.kollerie.info/index.php/site/chat-control-digitale-bescherming-of-massasurveillance" />
      <id>tag:https:,2025:/jort.kollerie.info/1.292</id>
      <published>2025-09-03T10:42:00Z</published>
      <updated>2025-10-09T08:03:52Z</updated>
      <author>
            <name>Jort Kollerie</name>
            <email>jort@kollerie.info</email>
            
      </author>

      <category term="<![CDATA[podcast]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/podcast"
        label="<![CDATA[podcast]]>" />
      <content type="html"><![CDATA[
        <iframe src="https://player.vimeo.com/video/1115449496" width="640" height="360"></iframe>
<p>In deze aflevering van CyberGrowth by Gruzzy gaan we in gesprek met Jort Kollerie, specialist bij Orange Cyberdefense. Samen duiken we in het omstreden voorstel van de EU: <b>Chat Control</b>.</p>
<p>We bespreken wat dit plan inhoudt, waarom het zo’n grote impact heeft op onze privacy en veiligheid, en welke risico’s er ontstaan als end-to-end encryptie wordt verzwakt. Jort legt uit waarom dit voorstel misschien goed bedoeld is, maar in de praktijk leidt tot massale surveillance en grotere kwetsbaarheid voor iedereen.</p>
<p>Deze aflevering zit vol met scherpe inzichten, eerlijke kritiek en duidelijke argumenten waarom we ons als sector – én als samenleving – moeten uitspreken tegen Chat Control.</p>
<p>Dit kun je doen op de website: <b><a href="https://fightchatcontrol.eu" title="fightchatcontrol.eu">fightchatcontrol.eu</a></b></p>

<h3>Aflevering 13:</h3>
<blockquote>Chat Control – Digitale bescherming of massasurveillance?</blockquote>
<p> Een podcast van Jesse Hendriks oprichter Gruzzy Recruitment en gast Jort Kollerie van Orange Cyberdefense. Deze aflevering is te beluisteren via:</p>
<a href="https://open.spotify.com/episode/5TrCzHRJr7KJbTSfYeDk61?si=lKMvxp8yRvOXDoxzn7dhZw" target="_blank"><figure><img src="https://jort.kollerie.info/img/uploads/spotify-podcast-badge.svg" style="float: left;padding: 5px;"></figure></a>
<a href="https://podcasts.apple.com/nl/podcast/cybergrowth-by-gruzzy-podcast/id1593663025?l=en-GB&i=1000724729672" target="_blank"><figure><img src="https://jort.kollerie.info/img/uploads/apple-podcast-badge.svg" style="float: left;padding: 5px;"></figure></a> 
      ]]></content>
    </entry>    <entry>
      <title>Jort Kollerie - <![CDATA[Datahack bij laboratorium veel groter dan gedacht]]></title>
      <link rel="alternate" type="text/html" href="https://jort.kollerie.info/index.php/site/datahack-bij-laboratorium-veel-groter-dan-gedacht" />
      <id>tag:https:,2025:/jort.kollerie.info/1.291</id>
      <published>2025-08-12T06:52:00Z</published>
      <updated>2025-11-01T15:17:13Z</updated>
      <author>
            <name>Jort Kollerie</name>
            <email>jort@kollerie.info</email>
            
      </author>

      <category term="<![CDATA[interview]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/interview"
        label="<![CDATA[interview]]>" />
      <category term="<![CDATA[radio]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/radio"
        label="<![CDATA[radio]]>" />
      <content type="html"><![CDATA[
        <p>De hack op het laboratorium dat bevolkingsonderzoeken naar baarmoederhalskanker verwerkt, blijkt groter dan gedacht. Ook gegevens van huisartsen zijn buitgemaakt, meldt de Landelijke Huisartsen Vereniging. Over de omvang van de gestolen data is nog weinig duidelijk, maar ook ziekenhuizen maken zich zorgen. Jort Kollerie van Orange Cyberdefense noemt het lek 'zeer ernstig', omdat niet alleen persoonsgegevens, maar ook gevoelige medische informatie is gestolen. Tijdens het programma de Ochtendspits van BNR Nieuwsradio werd ik gevraagd om uitleg te geven: <a href="https://www.bnr.nl/nieuws/tech-innovatie/10580534/datahack-bij-laboratorium-veel-groter-dan-gedacht" title="Datahack bij laboratorium veel groter dan gedacht">Datahack bij laboratorium veel groter dan gedacht.</a></p>
<p>Luister hieronder naar het fragment:</p>
<audio controls src="/media/BNR_De_Ochtendspits_12_08_2025.mp3" type="audio/mpeg">
<div style="border: 1px solid black ; padding: 8px ;">
Sorry, uw webbrowser ondersteunt deze audiospeler niet.
</div>
</audio> 
      ]]></content>
    </entry>    <entry>
      <title>Jort Kollerie - <![CDATA[Hack bij Salesforce gevolg van social engineering, ‘personeel gemanipuleerd’]]></title>
      <link rel="alternate" type="text/html" href="https://jort.kollerie.info/index.php/site/hack-bij-salesforce-gevolg-van-social-engineering-personeel-gemanipuleerd" />
      <id>tag:https:,2025:/jort.kollerie.info/1.290</id>
      <published>2025-08-08T08:12:00Z</published>
      <updated>2025-08-12T05:26:14Z</updated>
      <author>
            <name>Jort Kollerie</name>
            <email>jort@kollerie.info</email>
            
      </author>

      <category term="<![CDATA[artikel]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/artikel"
        label="<![CDATA[artikel]]>" />
      <category term="<![CDATA[radio]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/radio"
        label="<![CDATA[radio]]>" />
      <content type="html"><![CDATA[
        <p>Het grote aantal grote bedrijven dat te maken heeft met de gevolgen van een datalek bij Salesforce, is het slachtoffer geworden van ‘een klassiek voorbeeld van social engineering’, zegt Jort Kollerie, strategisch adviseur en adjunct-Chief Information Security Officer bij Orange Cyberdefense. ‘Deze criminelen hebben medewerkers van deze bedrijven gemanipuleerd om ze zo te gebruiken.’ Het hackercollectief Shiny Hunters zou hierachter zitten. Tijdens het programma de Ochtendspits van BNR Nieuwsradio werd ik gevraagd om uitleg te geven: <a href="https://www.bnr.nl/nieuws/tech-innovatie/10580346/hack-bij-salesforce-gevolg-van-social-engineering-personeel-gemanipuleerd" title="Hack bij Salesforce gevolg van social engineering, ‘personeel gemanipuleerd’">Hack bij Salesforce gevolg van social engineering, ‘personeel gemanipuleerd’</a>.</p>
<p>Luister hieronder naar het fragment:</p>
<audio controls src="/media/BNR_De_Ochtendspits_08_08_2025.mp3" type="audio/mpeg">
<div style="border: 1px solid black ; padding: 8px ;">
Sorry, uw webbrowser ondersteunt deze audiospeler niet.
</div>
</audio> 
      ]]></content>
    </entry>    <entry>
      <title>Jort Kollerie - <![CDATA[Europa moet voorbeeld nemen aan Australië]]></title>
      <link rel="alternate" type="text/html" href="https://jort.kollerie.info/index.php/site/europa-moet-voorbeeld-nemen-aan-australie" />
      <id>tag:https:,2025:/jort.kollerie.info/1.289</id>
      <published>2025-07-28T10:09:00Z</published>
      <updated>2025-11-01T12:26:29Z</updated>
      <author>
            <name>Jort Kollerie</name>
            <email>jort@kollerie.info</email>
            
      </author>

      <category term="<![CDATA[blog]]>"
        scheme="https://jort.kollerie.info/index.php/site/category/blog"
        label="<![CDATA[blog]]>" />
      <content type="html"><![CDATA[
        <p>De Australische overheid verplicht sinds eind mei grote organisaties om binnen 72 uur melding te doen van elke betaling als gevolg van cyberafpersing, ook wel cyber extortion genoemd (Cy-X). Een wereldwijde primeur, die volgens Orange Cyberdefense navolging verdient.</p>
<p>“Dit is een noodzakelijke stap richting transparantie en volwassen risicobeheer”, zegt Jort Kollerie, Strategic Advisor bij Orange Cyberdefense. “We kunnen deze criminaliteit alleen structureel tegengaan als we het volledige plaatje kennen.”</p>
<p>Hoewel cyberafpersing via bijvoorbeeld ransomware een van de grootste digitale dreigingen is, blijft het werkelijke aantal slachtoffers grotendeels onbekend. Juist daarom is meer transparantie essentieel. “Cy-X thrives in silence”, zegt Kollerie. “Zolang we doen alsof betalen normaal is, blijven we achter de feiten aanlopen. De meldplicht is geen afrekensysteem, maar een manier om collectieve weerbaarheid op te bouwen.”</p> <h4>Strategisch wapen</h4>
<p>Het verplicht melden van betalingen als gevolg van cyberafpersing moet niet worden gezien als bureaucratische overlast, maar als een strategisch wapen in de strijd tegen cybercriminaliteit. Hiermee krijgen overheden en securityorganisaties zicht op de omvang, aard en impact van deze aanvallen. We weten simpelweg niet goed wie wordt getroffen, door wie, en welke sectoren kwetsbaar zijn.</p>
<p>Een meldplicht geeft overheden realtime inzicht in de tactieken van cybercriminelen en geeft de volgende voordelen:</p>
<h4>1. Snellere identificatie en ontmanteling van criminele netwerken</h4>
<p>Door meldingen te analyseren van bijvoorbeeld betaalbedragen, wallet-adressen en communicatiepatronen kunnen opsporingsdiensten zoals Europol of de Nederlandse politie gericht jagen op specifieke groepen. Zo kon het netwerk van LockBit dankzij internationale samenwerking tijdelijk uit de lucht worden gehaald. Dit verstoorde hun operatie, levert cruciale inlichtingen op en geeft bedrijven wereldwijd ademruimte om hun verdediging te versterken.</p>
<h4>2. Waarschuwen van andere bedrijven of sectoren</h4>
</p>Zodra duidelijk wordt dat een specifieke aanvalsmethode meerdere organisaties treft, kunnen overheidsinstanties via sectorale CERT’s (zoals Z-CERT voor de zorg) of het Nationaal Cyber Security Centrum (NCSC) gerichte waarschuwingen uitgeven.</p>
<h4>3. Witwasbestrijding en blokkeren van betalingen aan gesanctioneerde partijen</h4>
<p>Met verplichte meldingen krijgen de Financial Intelligence Unit (FIU) en andere toezichthouders beter zicht op de financiële routes die cybercriminelen gebruiken. Zodra duidelijk is welke wallets of transacties gelinkt zijn aan cybercriminelen of gesanctioneerde landen, kunnen deze adressen op waarschuwingslijsten worden geplaatst. Wordt het losgeld vervolgens omgezet naar reguliere valuta via een gereguleerde crypto-exchange, dan kunnen die tegoeden direct worden bevroren en/of in beslag genomen.</p>
<h4>4. Internationale druk en sanctiebeleid vormgeven</h4>
<p>Meldingen van betalingen als gevolg van cyberafpersing geven Europese autoriteiten inzicht in de omvang en impact van digitale afpersing. Die gegevens zijn cruciaal om internationale samenwerking af te dwingen. Denk aan gezamenlijke sancties of afspraken over opsporing. Binnen mondiale samenwerkingsverbanden, zoals het door de VS geïnitieerde Counter Ransomware Initiative (CRI), kan de EU met harde cijfers onderbouwen hoeveel schade Europese bedrijven lijden. Zo ontstaat internationale druk op landen die cybercriminelen de hand boven het hoofd houden, en kan er worden opgetreden tegen bijvoorbeeld witwasnetwerken of digitale infrastructuur van cybercriminelen.</p>
<h4>Geen administratief monster</h4>
<p>Een meldplicht voor betalingen als gevolg van cyberafpersing hoeft volgens Kollerie geen administratief monster te worden als deze goed is ingericht. Het begint met een helder doel: meer inzicht in het dreigingslandschap, niet het bestraffen van slachtoffers. Vervolgens moet het meldproces digitaal en gestandaardiseerd verlopen, bijvoorbeeld via een beveiligd online formulier waarin alleen de noodzakelijke gegevens worden ingevuld: datum, type aanval, betaalmethode, bedrag. Geen lange rapportages dus, maar overzichtelijke signalen.</p>
<p>Om te voorkomen dat dit op het bordje van toch al overbelaste IT-teams belandt, kunnen meldingen worden gedaan via bestaande structuren zoals sectorale CERT’s of meldpunten zoals het NCSC. Deze organisaties kunnen de informatie verzamelen, analyseren en doorzetten.</p>
<p>Zo blijft de meldplicht werkbaar, zelfs voor kleinere organisaties, en draagt het bij aan betere bescherming zonder extra bureaucratie.</p>
<p>“De strijd tegen cyberafpersing vraagt om drempels én dialoog,” stelt Kollerie. “Australië laat zien dat streng beleid en constructieve samenwerking hand in hand kunnen gaan. Ook het Verenigd Koninkrijk zet een stap, door sinds april betalingen voor cyberafpersing door publieke instanties te willen verbieden. Maar alleen verbieden is niet genoeg, het kan slachtoffers isoleren en incidenten juist onder de radar houden. Een meldplicht, zoals in Australië, is werkbaarder én effectiever: het creëert inzicht, versnelt opsporing en versterkt de collectieve weerbaarheid.”</p>
<div class="message info"><em class="icon-info-sign"></em> Dit artikel verscheen voor het eerst op <a href="https://www.beveiligingswereld.nl/nieuws/europa-moet-voorbeeld-nemen-aan-australië" title=">BeveiligingsWereld - Europa moet voorbeeld nemen aan Australië”">BeveiligingsWereld - Europa moet voorbeeld nemen aan Australië</a></div>
      ]]></content>
    </entry>

</feed>